Sobald mehrere Abteilungen KI einsetzen wollen, kommen dieselben Fragen von allen Seiten: Wer entscheidet, was erlaubt ist? Welche Anwendungen fallen unter den AI Act? Und welche bringen genug, um sie zu bauen? Eine AI Governance mit Value-Konzept beantwortet die drei Fragen mit einem festen Ablauf: ein Eingang für alle Ideen, eine Risikoeinstufung nach dem AI Act, eine Wertrechnung je Anwendungsfall und ein Portfolio, das aktiv gesteuert wird.
Ausgangslage
Wollen mehrere Abteilungen KI einsetzen, entstehen Ideen an vielen Stellen gleichzeitig: in der IT, in Fachabteilungen, bei Einzelnen mit eigenen Testkonten. Ohne eine Stelle, die sie sammelt, bewertet jede Abteilung Nutzen und Risiko anders oder gar nicht. Welche Idee umgesetzt wird, hängt dann eher davon ab, wer sie vorantreibt, als von Wert und Risiko.
Mit dem AI Act kommen verbindliche Pflichten dazu. Für viele davon muss ein Unternehmen zuerst wissen, welche KI-Systeme es überhaupt einsetzt. Ohne zentrale Erfassung fehlt dieser Überblick.
Ziel
- Ein Eingang für alle KI-Ideen, mit denselben Fragen für jede Idee.
- Eine Risikoeinstufung nach dem AI Act, bevor gebaut wird.
- Eine Wertrechnung je Anwendungsfall nach einer einheitlichen Methode.
- Ein Portfolio, das zeigt, was läuft, was wartet und was eingestellt wird.
- Klare Rollen: wer einreicht, wer prüft, wer entscheidet.
Governance soll dabei kein Bremsklotz sein. Ein Anwendungsfall mit geringem Risiko soll schneller zur Freigabe kommen als ohne festen Ablauf.
Architektur
Die Architektur ist hier kein Software-System, sondern ein Ablauf mit festen Stationen. Werkzeuge stützen ihn, tragen ihn aber nicht. Für den Anfang reichen ein Formular und eine gut gepflegte Liste.
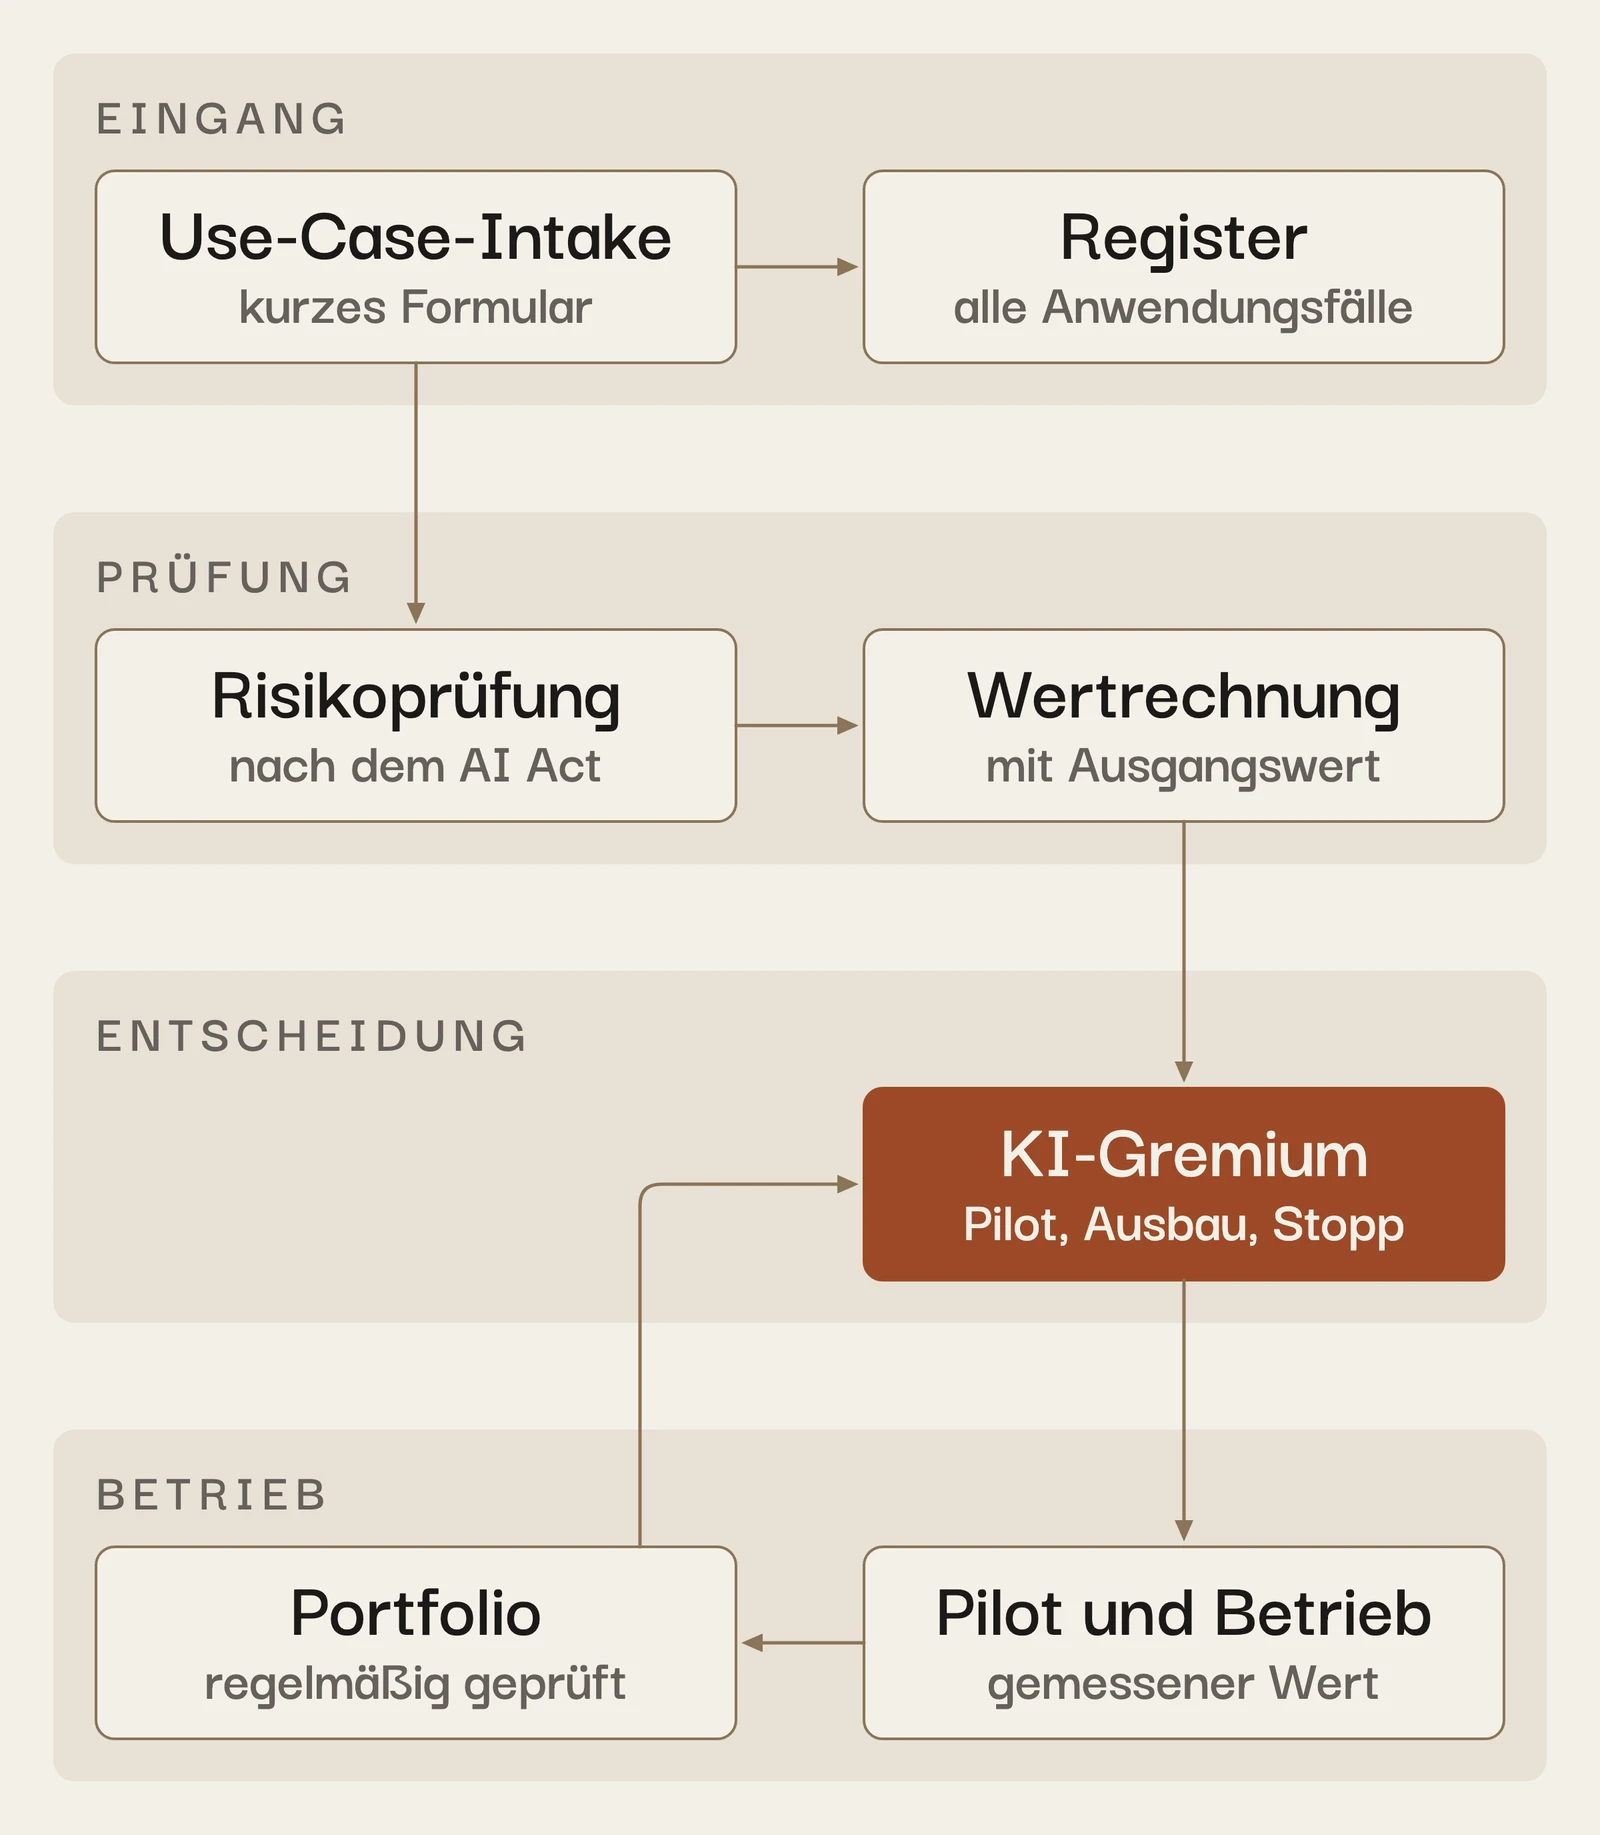
- Use-Case-Intake: ein kurzes Formular mit Problem, betroffenen Daten, Nutzergruppe, erwartetem Nutzen und verantwortlicher Person.
- Use-Case-Register: die zentrale Liste aller Anwendungsfälle mit Status, Einstufung und Verantwortlichen. Es ist zugleich die Grundlage für Nachweise gegenüber Aufsicht und Revision.
- Risikoprüfung: Einstufung nach dem AI Act, dazu Datenschutz und Informationssicherheit in einem gemeinsamen Durchgang.
- Value-Bewertung: Nutzen und Aufwand nach einer einheitlichen Methode, mit einem gemessenen Ausgangswert.
- KI-Gremium: entscheidet über Pilot, Ausbau oder Stopp. Es ist eine kleine Runde, in der Fachbereich, IT, Datenschutz und Informationssicherheit vertreten sind.
- Portfolio-Steuerung: Übersicht aller Fälle nach Wert, Aufwand und Risiko, in festen Abständen überprüft.
- Betrieb und Monitoring: Laufende Anwendungen werden regelmäßig neu bewertet, mit gemessenen statt geschätzten Werten.
Umsetzung
Das Intake-Formular hat wenige Pflichtfelder. Ein langer Fragebogen hält Ideen fern und treibt Mitarbeitende zurück zu privaten Konten. Details werden erst erhoben, wenn eine Idee die erste Prüfung besteht.
Die Risikoeinstufung läuft in zwei Stufen. Die Vorprüfung besteht aus Ja-Nein-Fragen entlang des AI Act:
- Berührt der Fall eine verbotene Praktik nach Artikel 5, zum Beispiel Emotionserkennung am Arbeitsplatz?
- Fällt er unter Anhang III, zum Beispiel die Auswahl von Bewerbungen oder die Bewertung von Mitarbeitenden? Dann ist er ein Hochrisiko-Fall.
- Spricht das System direkt mit Menschen oder erzeugt es Inhalte, die echt wirken? Dann gelten die Transparenzpflichten nach Artikel 50.
Lautet jede Antwort nein, gilt minimales Risiko, und der Fall geht den schnellen Weg. Nur Fälle mit einem Ja kommen in die ausführliche Prüfung. Dort klärt sich auch die Rolle: Wer ein KI-System selbst entwickelt und unter eigenem Namen in Betrieb nimmt, ist nach dem AI Act Anbieter und nicht nur Betreiber, auch bei rein interner Nutzung. Das ändert die Pflichten erheblich.
Für das Value-Konzept bekommt jeder Anwendungsfall ein Wertblatt. Es hält fest, über welchen Hebel der Fall wirkt: gesparte Zeit, bessere Qualität, mehr Umsatz oder geringeres Risiko. Vor dem Start wird der Ausgangswert gemessen, nach dem Pilot derselbe Wert noch einmal. Dabei gilt eine einfache Regel: Ohne Ausgangswert gibt es keine Freigabe für einen Pilot.
Das Portfolio ordnet alle Fälle nach Wert und Aufwand und markiert die Risikoklasse farbig. Jeder Fall durchläuft dieselben Stufen: Idee, Prüfung, Pilot, Betrieb, Einstellung. Das Gremium prüft das Portfolio in festen Abständen und stellt Fälle ein, deren gemessener Wert hinter der Schätzung bleibt.
Infrastruktur und EU-Konformität
Der AI Act ist seit August 2024 in Kraft und gilt gestaffelt. Die Verbote nach Artikel 5 und die Pflicht zur KI-Kompetenz nach Artikel 4 gelten seit Februar 2025, die Regeln für KI-Modelle mit allgemeinem Verwendungszweck seit August 2025. Die Transparenzpflichten nach Artikel 50 gelten seit 2. August 2026. Der digitale Omnibus hat den Zeitplan geändert: Die Verordnung (EU) 2026/1744 erschien am 24. Juli 2026 im Amtsblatt. Sie verschiebt die Pflichten für Hochrisiko-Systeme nach Anhang III auf den 2. Dezember 2027, für KI in Produkten nach Anhang I auf den 2. August 2028. Das Register hält fest, welche Pflicht ab wann gilt, damit keine Frist überrascht.
Die Governance legt auch fest, auf welcher Infrastruktur KI-Anwendungen laufen dürfen. Für europäische Unternehmen bieten sich Plattformen mit Datenverarbeitung in der EU an, zum Beispiel Azure OpenAI in EU-Regionen, Modelle von Mistral oder europäische Cloud-Anbieter. Neue Anbieter durchlaufen dieselbe Prüfung wie neue Anwendungsfälle.
Datenschutz läuft nicht neben dem Ablauf her, sondern im selben Durchgang. Die Fragen zur DSGVO stehen im gleichen Formular wie die Fragen zum AI Act. Wo eine Datenschutz-Folgenabschätzung nach Artikel 35 DSGVO nötig ist, startet sie direkt aus dem Register. In Österreich gehört der Betriebsrat früh dazu: Viele KI-Anwendungen verarbeiten Daten von Mitarbeitenden und brauchen in Betrieben mit Betriebsrat in der Regel dessen Zustimmung nach §§ 96 und 96a ArbVG, meist per Betriebsvereinbarung.
Ergebnis und Wertrechnung
Mit diesem Ablauf hat ein Unternehmen einen Eingang für alle KI-Ideen, ein Register aller Anwendungsfälle und ein Gremium, das nach denselben Kriterien entscheidet. Fälle mit geringem Risiko kommen schneller zur Freigabe. Fälle mit hohem Risiko fallen früh auf, bevor Geld in die Entwicklung fließt.
Das Value-Konzept rechnet für jeden Anwendungsfall nach derselben Formel:
- Zeitwert = Vorgänge pro Monat × eingesparte Minuten je Vorgang × interner Stundensatz.
- Qualitätswert = vermiedene Fehler pro Monat × Kosten je Fehler.
- Wert je Anwendungsfall = Zeitwert + Qualitätswert + Umsatzeffekt − (Entwicklung + Betrieb + Aufwand für Governance).
- Priorität = Wert je Anwendungsfall geteilt durch Aufwand, mit einem Abschlag je Risikoklasse.
- Portfoliowert = Summe der gemessenen Werte aller laufenden Anwendungsfälle.
Der wichtigste Teil der Methode ist der Vergleich: geschätzter Wert beim Intake gegen gemessenen Wert nach dem Pilot. Wer regelmäßig zu optimistisch schätzt, sieht es dort schwarz auf weiß. Mit der Zeit werden die Schätzungen besser, und das Portfolio zeigt den Nutzen, den KI im Unternehmen bringt.
Weitere Projekte finden Sie in der Übersicht der Referenzprojekte.